Wer eine Website oder einen selbst gehosteten Dienst betreibt, stößt früher oder später auf Cloudflare. Besonders der Cloudflare Proxy (die orange Wolke im DNS-Bereich) gehört zu den beliebtesten Funktionen des Dienstes.
Doch was genau macht der Proxy eigentlich? Welche Vorteile und Nachteile bringt er mit sich? Und wie richtet man ihn ein?
In diesem Beitrag werfen wir einen Blick auf die wichtigsten Funktionen und zeigen Schritt für Schritt die Einrichtung.
Was ist der Cloudflare Proxy?
Normalerweise verbindet sich ein Besucher direkt mit deinem Webserver.
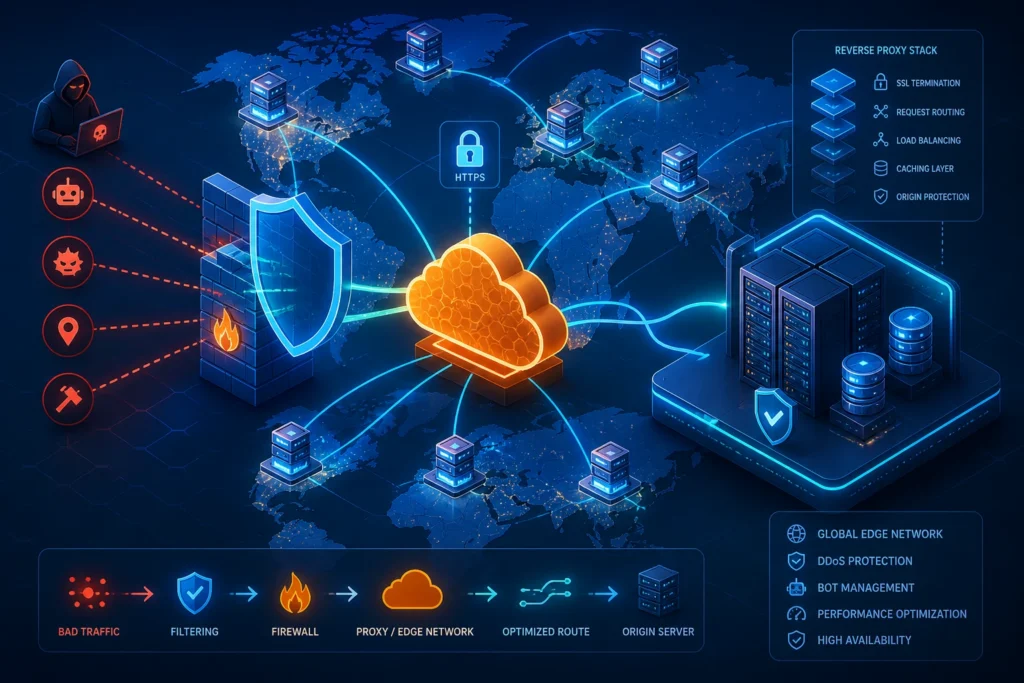
Mit aktiviertem Cloudflare Proxy läuft der gesamte HTTP- und HTTPS-Verkehr zunächst über das weltweite Cloudflare-Netzwerk.
Der Ablauf sieht vereinfacht so aus:
Besucher
    │
    ▼
Cloudflare Edge Server
    │
    ▼
Dein Webserver
Dadurch erhält dein Server zahlreiche zusätzliche Schutz- und Optimierungsfunktionen, ohne dass Besucher davon etwas bemerken.
Die wichtigsten Vorteile
DDoS-Schutz
Cloudflare filtert große Mengen schädlichen Datenverkehr bereits an den eigenen Rechenzentren heraus.
Selbst größere Angriffe erreichen deinen Server häufig gar nicht mehr.
Gerade für kleinere VPS oder Heimserver ist das ein enormer Sicherheitsgewinn.
Verstecken der echten Server-IP
Ist der Proxy aktiv, sehen Besucher nur die Cloudflare-IP-Adressen.
Deine eigentliche Server-IP bleibt verborgen.
Dadurch werden direkte Angriffe erheblich erschwert.
Wichtig:
Dieser Schutz funktioniert nur vollständig, wenn dein Server ausschließlich Verbindungen von den offiziellen Cloudflare-IP-Bereichen akzeptiert.
Web Application Firewall (WAF)
Bereits im kostenlosen Tarif schützt Cloudflare vor vielen bekannten Angriffsmustern.
Je nach Tarif stehen zusätzliche Sicherheitsregeln zur Verfügung.
Beispiele:
- SQL-Injection
- Cross-Site-Scripting (XSS)
- bekannte Exploits
- Bot-Angriffe
Bot-Schutz
Cloudflare erkennt automatisierte Bots und kann diese:
- blockieren
- mit JavaScript-Challenges prüfen
- über Turnstile verifizieren
- Rate Limits anwenden
Dadurch werden Login-Seiten oder APIs deutlich besser geschützt.
Weltweites CDN
Statische Inhalte wie
- Bilder
- CSS
- JavaScript
- Schriftarten
werden weltweit zwischengespeichert.
Besucher erhalten diese Inhalte vom nächstgelegenen Cloudflare-Rechenzentrum.
Das reduziert:
- Ladezeiten
- Bandbreite
- Serverlast
Automatische HTTPS-Optimierungen
Cloudflare unterstützt unter anderem:
- HTTP/2
- HTTP/3
- TLS 1.3
- Brotli-Kompression
- Early Hints
- Always HTTPS
Viele Optimierungen lassen sich mit wenigen Klicks aktivieren.
Flexible Sicherheitsregeln
Über die Firewall-Regeln können beispielsweise folgende Szenarien umgesetzt werden:
- Länder sperren
- bekannte Bots blockieren
- Login-Seiten schützen
- Zugriffe auf Adminbereiche einschränken
- eigene Sicherheitsregeln definieren
Einfache SSL-Zertifikate
Cloudflare stellt automatisch Zertifikate für Besucher bereit.
Zum Webserver empfiehlt sich der Modus:
Full (strict)
Dabei besitzt auch dein Server ein gültiges Zertifikat, beispielsweise von Let’s Encrypt.
Nachteile
Natürlich bringt der Proxy nicht nur Vorteile.
Zusätzlicher Dienstleister
Der gesamte HTTP-/HTTPS-Verkehr läuft über Cloudflare.
Wer ausschließlich auf eigene Infrastruktur setzen möchte, wird diesen Punkt kritisch sehen.
Datenschutz
Cloudflare verarbeitet den gesamten Webverkehr.
Für viele private Webseiten stellt dies kein Problem dar.
Je nach Projekt oder Datenschutzanforderungen sollte dieser Aspekt jedoch berücksichtigt werden.
Original-IP muss korrekt weitergegeben werden
Reverse Proxies wie
- Traefik
- Nginx
- Apache
- Caddy
müssen so konfiguriert werden, dass sie die von Cloudflare übermittelte Besucher-IP übernehmen.
Andernfalls erscheinen in den Logs lediglich Cloudflare-IP-Adressen.
Nur HTTP(S)-Dienste profitieren
Der Proxy unterstützt nur bestimmte Protokolle.
Nicht proxyt werden beispielsweise:
- SSH
- WireGuard
- OpenVPN
- SMTP
- DNS
Hier bleibt lediglich der DNS-Eintrag bestehen.
Caching kann zu Verwirrung führen
Nach Änderungen an Webseiten kann Cloudflare unter Umständen noch zwischengespeicherte Inhalte ausliefern.
Ein Cache-Purge behebt dieses Problem meist sofort.
Einrichtung in wenigen Minuten
Domain hinzufügen
Nach der Registrierung bei Cloudflare:
Websites → Add Site
Die eigene Domain auswählen.
DNS-Einträge übernehmen
Cloudflare importiert vorhandene DNS-Einträge meist automatisch.
Diese sollten sorgfältig überprüft werden.
Proxy aktivieren
Im DNS-Bereich befindet sich neben jedem unterstützten Eintrag eine Wolke.
🟠 Orange Wolke = Proxy aktiv
⚪ Graue Wolke = Nur DNS
Für Webserver wird normalerweise die orange Wolke verwendet.
Nameserver ändern
Beim Domainanbieter die von Cloudflare angegebenen Nameserver eintragen.
Nach erfolgreicher Umstellung verwaltet Cloudflare die DNS-Zone.
SSL konfigurieren
Unter
SSL/TLS → Overview
den Modus
Full (strict)
auswählen.
Dadurch wird sowohl die Verbindung zum Besucher als auch zum eigenen Server verschlüsselt.
HTTPS erzwingen
Unter
SSL/TLS → Edge Certificates
empfiehlt sich die Aktivierung von:
- Always Use HTTPS
- Automatic HTTPS Rewrites
Empfohlene Optimierungen
Anschließend lohnt sich ein Blick auf:
- Brotli Compression
- HTTP/3
- Automatic Minify
- Early Hints
- Caching
Viele dieser Funktionen sind bereits im kostenlosen Tarif verfügbar.
Wichtige Hinweise für Reverse Proxies
Wer Traefik, Nginx oder Apache verwendet, sollte unbedingt die offiziellen Cloudflare-IP-Bereiche als Trusted Proxies hinterlegen.
Nur so wird:
- die echte Besucher-IP korrekt erkannt,
- Rate Limiting zuverlässig angewendet,
- CrowdSec oder Fail2Ban funktionieren wie erwartet,
- GeoIP-Auswertungen korrekt durchgeführt.
Ebenso empfiehlt es sich, den Server so abzusichern, dass ausschließlich Cloudflare-IP-Adressen die Webports (80 und 443) erreichen dürfen. Dadurch lassen sich direkte Zugriffe auf den Origin-Server verhindern.
Für wen lohnt sich Cloudflare?
Der Proxy eignet sich besonders für:
- private Webseiten
- WordPress
- Blogs
- Docker-Stacks
- Home-Server
- VPS
- kleine Unternehmensseiten
- APIs
- Selbsthoster
Gerade in Kombination mit einem Reverse Proxy wie Traefik und Sicherheitslösungen wie CrowdSec entsteht eine sehr leistungsfähige und zugleich einfach zu verwaltende Infrastruktur.
Fazit
Der Cloudflare Proxy gehört zu den effektivsten kostenlosen Werkzeugen, um Webseiten sicherer, schneller und robuster zu machen. Bereits im Free-Tarif stehen Funktionen zur Verfügung, die früher ausschließlich teuren Enterprise-Lösungen vorbehalten waren.
Besonders Selbsthoster profitieren von DDoS-Schutz, Bot-Abwehr, einem weltweiten CDN und der Möglichkeit, die eigene Server-IP zu verbergen. Wird der Proxy zusätzlich mit einem Reverse Proxy wie Traefik und einer Sicherheitslösung wie CrowdSec kombiniert, entsteht eine moderne Architektur, die sowohl Performance als auch Sicherheit deutlich verbessert.
Wer die Original-IP korrekt weitergibt, ausschließlich Cloudflare-Zugriffe auf den Server zulässt und den SSL-Modus Full (strict) verwendet, erhält eine solide Basis für den sicheren Betrieb nahezu jeder Website.